Domain data-card.de kaufen?
Wir ziehen mit dem Projekt
data-card.de um.
Sind Sie am Kauf der Domain
data-card.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain data-card.de kaufen?
Kann man WWE Extreme Rules nachschauen?
Ja, man kann WWE Extreme Rules nachschauen. Die Veranstaltung wird normalerweise auf dem WWE Network gestreamt, das ein umfangreiches Archiv von vergangenen Veranstaltungen bietet. Alternativ können auch DVDs oder Blu-rays von vergangenen WWE-Veranstaltungen erworben werden. **
Ist die Marke No Rules für Skateboards gut?
Die Marke No Rules für Skateboards hat eine gemischte Bewertung. Einige Benutzer finden die Qualität der Boards gut und schätzen das Preis-Leistungs-Verhältnis. Andere haben jedoch berichtet, dass die Boards schnell kaputt gehen oder nicht so langlebig sind wie andere Marken. Es kann also von den individuellen Vorlieben und Erfahrungen abhängen, ob man die Marke No Rules als gut empfindet. **
Ähnliche Suchbegriffe für Rules
Top-Angebote
Produkte zum Begriff Rules:
-
Columbia Zero Rules HerrenpoloSchweißableitendes, kühlendes Polo für deine Wanderungen im Sommer Dieses technische Polo hält dich an heißen Tagen angenehm kühl. Es verfügt über ein durch Schwitzen aktiviertes Kühlsystem, das für Frische sorgt, wenn die Temperaturen steigen. Das schweißableitende Material und die Omni-Wick Seiteneinsätze leiten Feuchtigkeit von deiner Haut ab, sodass du dich auch an anstrengenden Tagen stets frisch fühlst. Details: Omni-Wick Technologie für Schweißableitung Omni-Wick Seiteneinsätze für bessere Belüftung Kühlsystem aktiviert durch Schwitzen Material: Atmungsaktiv und leicht Technische Daten: Ideal für Wanderungen, schnelle Wanderungen und Sommeraktivitäten Lieferumfang: 1 Polo39,95 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Hastings, Reed: No Rules RulesNo Rules Rules , Netflix and the Culture of Reinvention , > , Erscheinungsjahr: 20200908, Produktform: Leinen, Autoren: Hastings, Reed~Meyer, Erin, Seitenzahl/Blattzahl: 320, Abbildungen: CHARTS, GRAPHS, ILLUS THRU/OUT, Themenüberschrift: BUSINESS & ECONOMICS / Leadership, Keyword: leadership book;management;business strategy;business coaching;business management;motivation;growth mindset;business leadership books;management books;netflix series;business culture books;motivational books;personal growth books;business plan;netflix book;business biographies;biographies;netflix;self improvement books;leadership;business;leadership books;business books;rules;culture;nonfiction books;business book;hooked;gift;elon musk book;innovation;management books for new leaders;self help, Fachschema: Digital / Medien (digitales Fernsehen)~Digitales Fernsehen - Digitalfernsehen - Mediatheken - Streaming~Fernsehen / Digitales Fernsehen~Fernsehtechnik / Digitales Fernsehen~Englische Bücher / Wirtschaft, Business~Führung / Mitarbeiterführung~Mitarbeiterführung~Informationstechnologie~IT~Technologie / Informationstechnologie~Business / Management~Management, Fachkategorie: Computer & Videospielindustrie~Informationstechnologie, Imprint-Titels: Penguin Press, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Management: Führung und Motivation, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Penguin LLC US, Verlag: Penguin LLC US, Länge: 159, Breite: 237, Höhe: 30, Gewicht: 532, Produktform: Gebunden, Genre: Importe, Genre: Importe,23,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bock, Laszlo: Work Rules!Work Rules! , Wie Google die Art und Weise, wie wir leben und arbeiten, verändert , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20160207, Produktform: Leinen, Autoren: Bock, Laszlo, Übersetzung: Grow, Meike~Mareik, Ute, Seitenzahl/Blattzahl: 370, Abbildungen: mit zahlreichen Abbildungen, Keyword: Veränderung; Change; Management; Innovation; Arbeit, Fachschema: Führungskraft~Manager / Führungskraft~Führung / Mitarbeiterführung~Mitarbeiterführung~Motiv (psychologisch)~Motivation~Management / Personalmanagement~Personalmanagement~Personalpolitik~Personalwirtschaft~Google (EDV)~Change Management~Management / Change Management~Veränderungsmanagement~Wandel (Management), Fachkategorie: Management: Führung und Motivation~Internetrecherche, Suchmaschinen, Region: Deutschland, Thema: Verstehen, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Personalmanagement, HRM, Thema: Optimieren, Text Sprache: ger, Originalsprache: eng, Seitenanzahl: VIII, Seitenanzahl: 370, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vahlen Franz GmbH, Verlag: Vahlen Franz GmbH, Verlag: Vahlen, Franz, Länge: 234, Breite: 154, Höhe: 27, Gewicht: 669, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0050, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 138488329,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.9622,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Gibt es einen Unterschied zwischen einem No Disqualification Match und einem Extreme Rules Match?
Ja, es gibt einen Unterschied zwischen einem No Disqualification Match und einem Extreme Rules Match. Bei einem No Disqualification Match gibt es keine Disqualifikationen, was bedeutet, dass alle Aktionen und Waffen erlaubt sind. Bei einem Extreme Rules Match hingegen gibt es zusätzlich zu den fehlenden Disqualifikationen auch spezielle Regeln und Gegenstände, die im Match verwendet werden können, wie zum Beispiel Stacheldraht oder Leitern. **
-
Was haltet ihr von "The Rules: Die Kunst, den Mann fürs Leben zu finden"?
Als KI habe ich keine persönliche Meinung, aber "The Rules: Die Kunst, den Mann fürs Leben zu finden" ist ein umstrittenes Buch, das bestimmte Regeln und Strategien für Frauen vorschlägt, um einen Partner zu finden. Einige Menschen finden die Ratschläge hilfreich, während andere sie als manipulativ und veraltet betrachten. Letztendlich hängt es von den individuellen Ansichten und Werten ab, ob man das Buch für sinnvoll oder fragwürdig hält. **
-
Was ist der Unterschied zwischen einem Extreme Rules Match und einem No Holds Barred Match?
Ein Extreme Rules Match ist ein spezieller Matchtyp, der bei der WWE verwendet wird und verschiedene Regeln und Elemente des Hardcore-Wrestlings beinhaltet. Es gibt keine Disqualifikationen und es können verschiedene Waffen und Gegenstände verwendet werden. Ein No Holds Barred Match hingegen ist ein Matchtyp, bei dem es keine Regeln gibt und alles erlaubt ist. Es gibt keine Disqualifikationen, keine Count-Outs und es können alle Arten von Waffen und Gegenständen verwendet werden. Der Hauptunterschied besteht darin, dass das Extreme Rules Match spezifische Regeln hat, während das No Holds Barred Match absolut keine Regeln hat. **
-
Soll ich das Buch "12 Rules for Life" von Jordan B. Peterson auf Deutsch oder Englisch kaufen?
Das hängt von deinen Sprachkenntnissen ab. Wenn du gut Englisch verstehst und liest, könnte es eine gute Möglichkeit sein, dein Englisch zu verbessern und das Buch im Original zu lesen. Wenn du jedoch Schwierigkeiten mit der englischen Sprache hast, ist es möglicherweise besser, die deutsche Übersetzung zu kaufen, um den Inhalt besser zu verstehen. **

Was sind die verschiedenen Anwendungsfälle für Network Attached Storage (NAS) in Bezug auf Datenspeicherung, Datenverwaltung und Datenzugriff in Heimnetzwerken, kleinen Unternehmen und Unternehmensumgebungen?
NAS wird in Heimnetzwerken verwendet, um Dateien, Fotos, Videos und Musik zentral zu speichern und von verschiedenen Geräten aus darauf zuzugreifen. In kleinen Unternehmen dient NAS zur gemeinsamen Speicherung und Sicherung von Dateien sowie zur Bereitstellung von zentralen Daten für Mitarbeiter. In Unternehmensumgebungen wird NAS für die zentrale Datenspeicherung, Datensicherung, Archivierung und gemeinsame Nutzung von großen Datenmengen verwendet. Darüber hinaus kann NAS in Unternehmen auch für die Bereitstellung von Anwendungen, virtuellen Maschinen und als Speicher für Überwachungsvideos eingesetzt werden. **
Weiß jemand, ob oder wann das Buch "12 Rules for Life" von Jordan B. Peterson in deutscher Sprache erscheint?
Ja, das Buch "12 Rules for Life" von Jordan B. Peterson wurde bereits ins Deutsche übersetzt und ist unter dem Titel "12 Regeln fürs Leben" erhältlich. Es wurde im September 2018 veröffentlicht. **
Top-Angebote
Produkte zum Begriff Rules:
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.25829,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
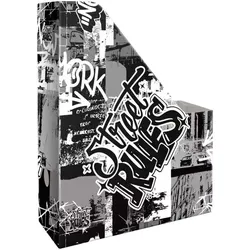
Street Rules: Heftsammler A4Die Street Rules: Zeitschriftenbox – A4 ist die perfekte Wahl, wenn du Ordnung und einen coolen Style auf deinen Schreibtisch oder ins Regal bringen möchtest. Die Zeitschriftenbox ist für A4-Dokumente gemacht. Ideal für die Schule, das Büro und zu Hause. Sie wird aus stabilem Karton hergestellt, dadurch ist sie robust und langlebig. Das markante Street Rules Graffiti-Design verleiht deinem Arbeitsplatz einen modernen, urbanen Look. Produkteigenschaften: Zur Aufbewahrung von Dokumenten im Format A4 Kapazität: ca. 500 Blatt Stabiler Karton für extra Langlebigkeit Graffiti-inspiriertes Street Rules Design Modernes, urbanes Muster Wird flach geliefert, schnell und einfach aufzubauen Ideal für Schule, Büro oder die Arbeitsecke zu Hause Gut kombinierbar mit weiteren Street Rules Schreibwaren Verpackungsgröße: 24,5 x 8,5 x 30 cm1,39 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
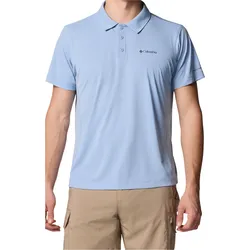
Columbia Zero Rules HerrenpoloSchweißableitendes, kühlendes Polo für deine Wanderungen im Sommer Dieses technische Polo hält dich an heißen Tagen angenehm kühl. Es verfügt über ein durch Schwitzen aktiviertes Kühlsystem, das für Frische sorgt, wenn die Temperaturen steigen. Das schweißableitende Material und die Omni-Wick Seiteneinsätze leiten Feuchtigkeit von deiner Haut ab, sodass du dich auch an anstrengenden Tagen stets frisch fühlst. Details: Omni-Wick Technologie für Schweißableitung Omni-Wick Seiteneinsätze für bessere Belüftung Kühlsystem aktiviert durch Schwitzen Material: Atmungsaktiv und leicht Technische Daten: Ideal für Wanderungen, schnelle Wanderungen und Sommeraktivitäten Lieferumfang: 1 Polo39,95 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Hastings, Reed: No Rules RulesNo Rules Rules , Netflix and the Culture of Reinvention , > , Erscheinungsjahr: 20200908, Produktform: Leinen, Autoren: Hastings, Reed~Meyer, Erin, Seitenzahl/Blattzahl: 320, Abbildungen: CHARTS, GRAPHS, ILLUS THRU/OUT, Themenüberschrift: BUSINESS & ECONOMICS / Leadership, Keyword: leadership book;management;business strategy;business coaching;business management;motivation;growth mindset;business leadership books;management books;netflix series;business culture books;motivational books;personal growth books;business plan;netflix book;business biographies;biographies;netflix;self improvement books;leadership;business;leadership books;business books;rules;culture;nonfiction books;business book;hooked;gift;elon musk book;innovation;management books for new leaders;self help, Fachschema: Digital / Medien (digitales Fernsehen)~Digitales Fernsehen - Digitalfernsehen - Mediatheken - Streaming~Fernsehen / Digitales Fernsehen~Fernsehtechnik / Digitales Fernsehen~Englische Bücher / Wirtschaft, Business~Führung / Mitarbeiterführung~Mitarbeiterführung~Informationstechnologie~IT~Technologie / Informationstechnologie~Business / Management~Management, Fachkategorie: Computer & Videospielindustrie~Informationstechnologie, Imprint-Titels: Penguin Press, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Management: Führung und Motivation, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Penguin LLC US, Verlag: Penguin LLC US, Länge: 159, Breite: 237, Höhe: 30, Gewicht: 532, Produktform: Gebunden, Genre: Importe, Genre: Importe,23,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann man WWE Extreme Rules nachschauen?
Ja, man kann WWE Extreme Rules nachschauen. Die Veranstaltung wird normalerweise auf dem WWE Network gestreamt, das ein umfangreiches Archiv von vergangenen Veranstaltungen bietet. Alternativ können auch DVDs oder Blu-rays von vergangenen WWE-Veranstaltungen erworben werden. **
-
Ist die Marke No Rules für Skateboards gut?
Die Marke No Rules für Skateboards hat eine gemischte Bewertung. Einige Benutzer finden die Qualität der Boards gut und schätzen das Preis-Leistungs-Verhältnis. Andere haben jedoch berichtet, dass die Boards schnell kaputt gehen oder nicht so langlebig sind wie andere Marken. Es kann also von den individuellen Vorlieben und Erfahrungen abhängen, ob man die Marke No Rules als gut empfindet. **
-
Gibt es einen Unterschied zwischen einem No Disqualification Match und einem Extreme Rules Match?
Ja, es gibt einen Unterschied zwischen einem No Disqualification Match und einem Extreme Rules Match. Bei einem No Disqualification Match gibt es keine Disqualifikationen, was bedeutet, dass alle Aktionen und Waffen erlaubt sind. Bei einem Extreme Rules Match hingegen gibt es zusätzlich zu den fehlenden Disqualifikationen auch spezielle Regeln und Gegenstände, die im Match verwendet werden können, wie zum Beispiel Stacheldraht oder Leitern. **
-
Was haltet ihr von "The Rules: Die Kunst, den Mann fürs Leben zu finden"?
Als KI habe ich keine persönliche Meinung, aber "The Rules: Die Kunst, den Mann fürs Leben zu finden" ist ein umstrittenes Buch, das bestimmte Regeln und Strategien für Frauen vorschlägt, um einen Partner zu finden. Einige Menschen finden die Ratschläge hilfreich, während andere sie als manipulativ und veraltet betrachten. Letztendlich hängt es von den individuellen Ansichten und Werten ab, ob man das Buch für sinnvoll oder fragwürdig hält. **
Ähnliche Suchbegriffe für Rules
-
Bock, Laszlo: Work Rules!Work Rules! , Wie Google die Art und Weise, wie wir leben und arbeiten, verändert , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20160207, Produktform: Leinen, Autoren: Bock, Laszlo, Übersetzung: Grow, Meike~Mareik, Ute, Seitenzahl/Blattzahl: 370, Abbildungen: mit zahlreichen Abbildungen, Keyword: Veränderung; Change; Management; Innovation; Arbeit, Fachschema: Führungskraft~Manager / Führungskraft~Führung / Mitarbeiterführung~Mitarbeiterführung~Motiv (psychologisch)~Motivation~Management / Personalmanagement~Personalmanagement~Personalpolitik~Personalwirtschaft~Google (EDV)~Change Management~Management / Change Management~Veränderungsmanagement~Wandel (Management), Fachkategorie: Management: Führung und Motivation~Internetrecherche, Suchmaschinen, Region: Deutschland, Thema: Verstehen, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Personalmanagement, HRM, Thema: Optimieren, Text Sprache: ger, Originalsprache: eng, Seitenanzahl: VIII, Seitenanzahl: 370, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vahlen Franz GmbH, Verlag: Vahlen Franz GmbH, Verlag: Vahlen, Franz, Länge: 234, Breite: 154, Höhe: 27, Gewicht: 669, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0050, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 138488329,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.9622,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.24512,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.17321,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen einem Extreme Rules Match und einem No Holds Barred Match?
Ein Extreme Rules Match ist ein spezieller Matchtyp, der bei der WWE verwendet wird und verschiedene Regeln und Elemente des Hardcore-Wrestlings beinhaltet. Es gibt keine Disqualifikationen und es können verschiedene Waffen und Gegenstände verwendet werden. Ein No Holds Barred Match hingegen ist ein Matchtyp, bei dem es keine Regeln gibt und alles erlaubt ist. Es gibt keine Disqualifikationen, keine Count-Outs und es können alle Arten von Waffen und Gegenständen verwendet werden. Der Hauptunterschied besteht darin, dass das Extreme Rules Match spezifische Regeln hat, während das No Holds Barred Match absolut keine Regeln hat. **
-
Soll ich das Buch "12 Rules for Life" von Jordan B. Peterson auf Deutsch oder Englisch kaufen?
Das hängt von deinen Sprachkenntnissen ab. Wenn du gut Englisch verstehst und liest, könnte es eine gute Möglichkeit sein, dein Englisch zu verbessern und das Buch im Original zu lesen. Wenn du jedoch Schwierigkeiten mit der englischen Sprache hast, ist es möglicherweise besser, die deutsche Übersetzung zu kaufen, um den Inhalt besser zu verstehen. **
-
Was sind die verschiedenen Anwendungsfälle für Network Attached Storage (NAS) in Bezug auf Datenspeicherung, Datenverwaltung und Datenzugriff in Heimnetzwerken, kleinen Unternehmen und Unternehmensumgebungen?
NAS wird in Heimnetzwerken verwendet, um Dateien, Fotos, Videos und Musik zentral zu speichern und von verschiedenen Geräten aus darauf zuzugreifen. In kleinen Unternehmen dient NAS zur gemeinsamen Speicherung und Sicherung von Dateien sowie zur Bereitstellung von zentralen Daten für Mitarbeiter. In Unternehmensumgebungen wird NAS für die zentrale Datenspeicherung, Datensicherung, Archivierung und gemeinsame Nutzung von großen Datenmengen verwendet. Darüber hinaus kann NAS in Unternehmen auch für die Bereitstellung von Anwendungen, virtuellen Maschinen und als Speicher für Überwachungsvideos eingesetzt werden. **
-
Weiß jemand, ob oder wann das Buch "12 Rules for Life" von Jordan B. Peterson in deutscher Sprache erscheint?
Ja, das Buch "12 Rules for Life" von Jordan B. Peterson wurde bereits ins Deutsche übersetzt und ist unter dem Titel "12 Regeln fürs Leben" erhältlich. Es wurde im September 2018 veröffentlicht. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.